Domain kleinfeuerungsanlage.de kaufen?
Wir ziehen mit dem Projekt
kleinfeuerungsanlage.de um.
Sind Sie am Kauf der Domain
kleinfeuerungsanlage.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kleinfeuerungsanlage.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
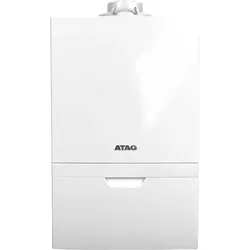
ATAG Brennwertkessel i24SZ i Zone-Serie Gas Kessel Heizkessel HeizungsanlageATAG i Zone Serie Gas-Brennwertkessel i24SZ wandhängend Der ATAG i24SZ ist der kompakte, energieeffiziente Gas-Brennwertkessel, der perfekt in fast jeden Raum passt. Dank des langlebigen Edelstahl-Wärmetauschers bleibt die Effizienz über die gesamte Lebensdauer erhalten. Komfort Schnelles Aufheizen und Warmwasserbereitung mit hoher Durchflussmenge (l/min bei 40°C). Ideal für schnelles Befüllen von Badewannen oder lange Duschen. Umweltfreundlich Sehr emissionsarm, reduziert die Umweltbelastung und spart Ressourcen. Wirtschaftlich Hohe Effizienz und niedriger Energieverbrauch für eine kostensparende Wärmeversorgung. Kombinierbar mit dem ATAG KomfortSpeicher für extra Warmwasserkomfort. Mit dem intelligenten WLAN-Thermostat ATAG One Zon perfekt steuerbar! Technische Daten: Gerätetyp i24SZ (Solo) Leistung bei Volllast (50/30°C) 4,9 - 23,3 kW Kesselwirkungsgrad nach EN677 88 % Nox-Klasse EN 15502-1 5 CO2 bei Volllast 9 % Abgastemperatur bei VL/RL 80/60°C max. 63 °C Abgastemperatur bei VL/RL 50/30°C max. 34 °C Jährlicher Energieverbrauch 69 GJ Abmessungen BxHxT 440x700x355 mm Gewicht 34 kg Geräusch bei Volllast (innen) 46 dB(A) Geeignet für Erdgas Ja Gasdruck G20 : 20 mbar Diameter Gasdüse G31 4,1 mm Jahreszeitbedingte Raumheizungs-Energieeffizienzklasse A Lieferumfang: 1 x ATAG Gas-Brennwertkessel i24SZ Bediensungsanleitung2399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
REZULT Premium Holzpellets, ENplusA1REZULT Premium Nadelholzpellets ? Hochwertige, zertifizierte Heizpellets in Top-Qualität Entdecken Sie die Vorteile unserer REZULT Premium Nadelholzpellets ? die ideale Wahl für nachhaltiges und effizientes Heizen. Diese Pellets überzeugen durch höchste ENplusA1-Zertifizierung, die für geprüfte Qualität, Umweltfreundlichkeit und maximale Verbrennungssicherheit steht. Unsere Pellets werden aus FSC-zertifiziertem Nadelholz hergestellt, das nachhaltig produziert wird. Mit einem Durchmesser von 6 mm sorgen sie für eine gleichmäßige Verbrennung und optimale Heizleistung. Dank ihres hohen Heizwerts von über 5,0 kWh/kg bieten die Pellets eine effiziente Energiequelle für Kaminöfen, Heizkessel und Pelletheizungen. Hauptmerkmale unserer REZULT Premium Pellets: 70 x 15 kg Säcke pro Palette (insgesamt 1050 kg) ? flexible Lagerung und einfache Handhabung Niedriger Aschegehalt von ca. 0,3% &...25,90 €*Versand: 9,90 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **


Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ATAG Brennwertkessel i24SZ i Zone-Serie Gas Kessel Heizkessel HeizungsanlageATAG i Zone Serie Gas-Brennwertkessel i24SZ wandhängend Der ATAG i24SZ ist der kompakte, energieeffiziente Gas-Brennwertkessel, der perfekt in fast jeden Raum passt. Dank des langlebigen Edelstahl-Wärmetauschers bleibt die Effizienz über die gesamte Lebensdauer erhalten. Komfort Schnelles Aufheizen und Warmwasserbereitung mit hoher Durchflussmenge (l/min bei 40°C). Ideal für schnelles Befüllen von Badewannen oder lange Duschen. Umweltfreundlich Sehr emissionsarm, reduziert die Umweltbelastung und spart Ressourcen. Wirtschaftlich Hohe Effizienz und niedriger Energieverbrauch für eine kostensparende Wärmeversorgung. Kombinierbar mit dem ATAG KomfortSpeicher für extra Warmwasserkomfort. Mit dem intelligenten WLAN-Thermostat ATAG One Zon perfekt steuerbar! Technische Daten: Gerätetyp i24SZ (Solo) Leistung bei Volllast (50/30°C) 4,9 - 23,3 kW Kesselwirkungsgrad nach EN677 88 % Nox-Klasse EN 15502-1 5 CO2 bei Volllast 9 % Abgastemperatur bei VL/RL 80/60°C max. 63 °C Abgastemperatur bei VL/RL 50/30°C max. 34 °C Jährlicher Energieverbrauch 69 GJ Abmessungen BxHxT 440x700x355 mm Gewicht 34 kg Geräusch bei Volllast (innen) 46 dB(A) Geeignet für Erdgas Ja Gasdruck G20 : 20 mbar Diameter Gasdüse G31 4,1 mm Jahreszeitbedingte Raumheizungs-Energieeffizienzklasse A Lieferumfang: 1 x ATAG Gas-Brennwertkessel i24SZ Bediensungsanleitung2399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
REZULT Premium Holzpellets, ENplusA1REZULT Premium Nadelholzpellets ? Hochwertige, zertifizierte Heizpellets in Top-Qualität Entdecken Sie die Vorteile unserer REZULT Premium Nadelholzpellets ? die ideale Wahl für nachhaltiges und effizientes Heizen. Diese Pellets überzeugen durch höchste ENplusA1-Zertifizierung, die für geprüfte Qualität, Umweltfreundlichkeit und maximale Verbrennungssicherheit steht. Unsere Pellets werden aus FSC-zertifiziertem Nadelholz hergestellt, das nachhaltig produziert wird. Mit einem Durchmesser von 6 mm sorgen sie für eine gleichmäßige Verbrennung und optimale Heizleistung. Dank ihres hohen Heizwerts von über 5,0 kWh/kg bieten die Pellets eine effiziente Energiequelle für Kaminöfen, Heizkessel und Pelletheizungen. Hauptmerkmale unserer REZULT Premium Pellets: 70 x 15 kg Säcke pro Palette (insgesamt 1050 kg) ? flexible Lagerung und einfache Handhabung Niedriger Aschegehalt von ca. 0,3% &...25,90 €*Versand: 9,90 €Sichere Weiterleitung zum Anbieter
-
MERCER Holzpellets 6mm ENplusA1MERCER Holzpellets ? Premium Sackware auf Palette Entdecken Sie die hochwertigen MERCER Holzpellets in praktischer Sackware auf Palette ? die ideale Wahl für umweltbewusstes und effizientes Heizen! Unsere ENplus A1 zertifizierten Pellets werden in regionaler Produktion aus nachhaltiger Forstwirtschaft (Holz aus Sachsen, Brandenburg und Thüringen) hergestellt und bieten höchste Qualität für Ihren Pelletofen oder Ihre Pelletheizung. Produktvorteile auf einen Blick: Höchster Brennwert: Mit einem Heizwert von bis zu 5.200 kWh pro Palette sorgen MERCER Holzpellets für langanhaltende Wärme und hohe Energieeffizienz. Nachhaltig & regional: Hergestellt aus 100 % naturbelassenem und FSC-zertifiziertem Nadelholz aus Sachsen, ohne chemische Zusätze, für CO2-neutrales Heizen. Praktische Sackware: 66 Säcke à 15 kg (Gesamtgewicht 990 kg) auf einer Palette, ideal für platzsparende Lagerung und e...569,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weber Holzpellets Apfelholz 8kgWeber Holzpellets Apfelholz 8kg Die naturbelassenen Hartholzpellets machen Ihr BBQ dank des authentischen Holzfeuer-Geschmaks unvergesslich. FSC-zertifiziert, neue Premium-Kartonverpackung, sichere Lagerung, einfache Handhabung und Dorsierung. 8kg Holzpelletmischung bestehend aus 60% Buche, 40% Apfelholz. Ideal für Geflügel. Heute schon gewebert? Die Kultmarke zelebriert seit 1952 das perfekte Grillerlebnis. Weber hat eine einzigartige umfassende Produktvielfalt zu bieten und dank der langjährigen Erfahrung steht Weber heute international sowohl für perfekte Grillprodukte als auch für das Grillerlebnis par excellence. Weber ist Grillen!19,99 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.